

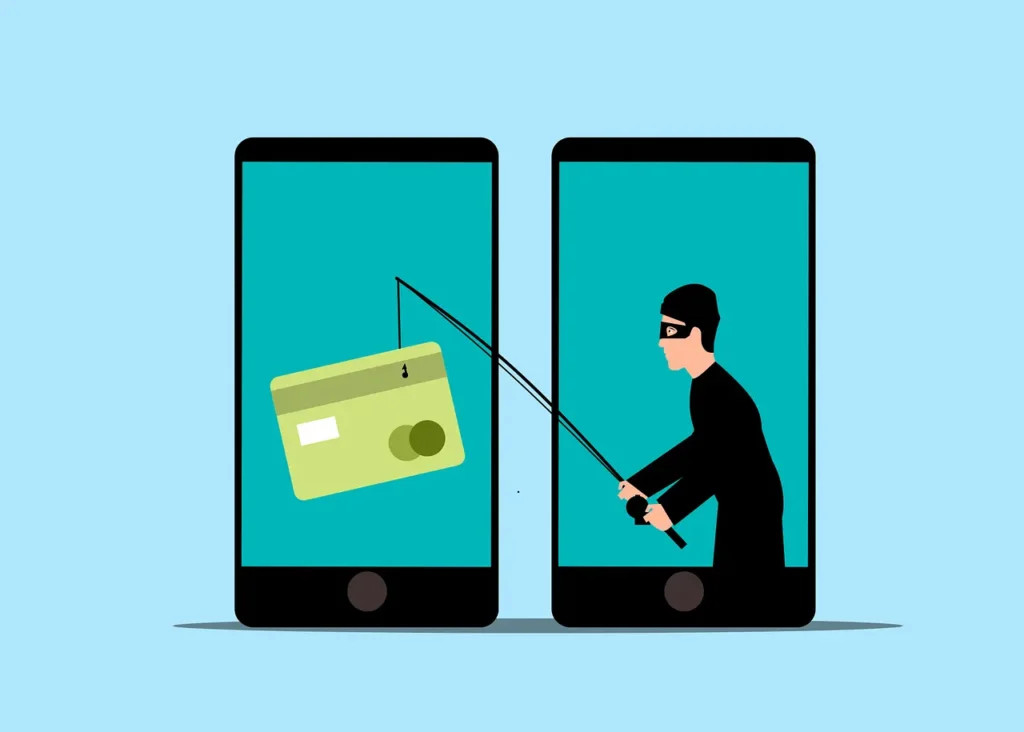
Phishing to jedno z najczęstszych zagrożeń, z jakimi możemy spotkać się podczas codziennego korzystania z internetu. Fałszywy e-mail od banku, SMS od firmy kurierskiej, wiadomość z informacją o rzekomej blokadzie konta czy link prowadzący do „dopłaty do przesyłki” – schematów jest wiele.
Co ważne, współczesny phishing coraz trudniej rozpoznać na pierwszy rzut oka. Oszuści potrafią przygotować strony internetowe niemal identyczne jak prawdziwe serwisy, wykorzystując ich logo, kolory i układ. Dlatego samo korzystanie z aktualnego programu antywirusowego nie wystarczy.
Jak zabezpieczyć komputer i swoje dane przed phishingiem? Poznaj 9 prostych zasad, które warto stosować każdego dnia.
1. Zawsze sprawdzaj adres strony internetowej
Jedną z najważniejszych zasad bezpieczeństwa w internecie jest sprawdzanie adresu strony, na której zamierzasz podać hasło, dane karty lub inne poufne informacje.
Nie wystarczy, że strona wygląda znajomo.
Oszuści mogą stworzyć niemal idealną kopię banku, poczty elektronicznej, sklepu internetowego czy portalu społecznościowego. Kluczowe znaczenie ma więc domena znajdująca się w pasku adresu przeglądarki.
Przed zalogowaniem zwróć uwagę na:
- nazwę domeny,
- literówki i nietypowe znaki,
- dodatkowe słowa w adresie,
- podejrzane końcówki domen,
- adres, który różni się od tego, którego normalnie używasz.
Jeżeli masz wątpliwości, nie wpisuj danych logowania.
CERT Polska zwraca uwagę, że wygląd strony nie jest wystarczającym sposobem na ocenę jej autentyczności – szczególnie istotne jest sprawdzenie adresu URL.
2. Nie loguj się do banku przez link z wiadomości
Otrzymałeś wiadomość:
„Twoje konto zostanie zablokowane. Kliknij tutaj, aby je odblokować”.
To jeden z klasycznych przykładów phishingu.
Zamiast klikać w link, otwórz przeglądarkę i samodzielnie wpisz adres banku albo skorzystaj z oficjalnej aplikacji.
Ta sama zasada dotyczy poczty elektronicznej, sklepów internetowych, serwisów społecznościowych i innych usług, w których przechowujesz ważne dane.
Im mniej przypadkowych linków wykorzystujesz do logowania, tym mniejsze ryzyko, że trafisz na fałszywą stronę.
3. Używaj unikalnych haseł
Jedno hasło używane w kilku miejscach to bardzo zły pomysł.
Wyobraź sobie, że hasło do starego forum internetowego wycieknie do sieci. Jeżeli używasz dokładnie tego samego hasła do poczty, sklepu internetowego i konta społecznościowego, przestępca może spróbować wykorzystać je również tam.
Dlatego:
jedna usługa = jedno unikalne hasło.
CERT Polska rekomenduje również stosowanie długich haseł, najlepiej składających się z kilku słów, oraz korzystanie z menedżera haseł.
4. Włącz uwierzytelnianie dwuskładnikowe
Nawet najlepsze hasło nie daje stuprocentowej gwarancji bezpieczeństwa.
Dlatego wszędzie, gdzie jest to możliwe, warto włączyć uwierzytelnianie dwuskładnikowe (2FA).
W praktyce oznacza to, że podczas logowania potrzebujesz nie tylko hasła, ale również drugiego elementu – na przykład kodu z aplikacji, potwierdzenia na telefonie lub klucza bezpieczeństwa.
Dzięki temu przejęcie samego hasła nie musi oznaczać przejęcia całego konta.
5. Aktualizuj Windows i zainstalowane programy
Bezpieczeństwo komputera zależy również od aktualności systemu i oprogramowania.
Aktualizacje mogą zawierać poprawki błędów oraz luk bezpieczeństwa, które mogłyby zostać wykorzystane przez cyberprzestępców.
Dlatego nie warto odkładać aktualizacji Windows, przeglądarki internetowej czy najważniejszych programów na później.
Dotyczy to również komputerów używanych od kilku lat.
Dobry sprzęt nie musi być nowy, ale powinien być odpowiednio przygotowany i utrzymywany.
Microsoft również zaleca dbanie o aktualność systemu Windows, przeglądarki oraz aplikacji.
6. Korzystaj z ochrony antywirusowej
Współczesny Windows posiada wbudowane mechanizmy ochrony, w tym Microsoft Defender.
Nie oznacza to oczywiście, że program antywirusowy może zastąpić zdrowy rozsądek.
Oprogramowanie zabezpieczające może pomóc wykryć złośliwe pliki lub podejrzane zachowanie, ale nie zawsze ochroni użytkownika przed sytuacją, w której sam poda oszustowi hasło na fałszywej stronie.
Właśnie dlatego bezpieczeństwo komputera powinno opierać się na kilku elementach:
aktualny system + zabezpieczenia + dobre hasła + 2FA + ostrożność użytkownika.
7. Uważaj na SMS-y, e-maile i wiadomości z komunikatorów
Phishing nie musi przychodzić pocztą elektroniczną.
Może pojawić się jako:
- SMS od „kuriera”,
- wiadomość na Messengerze,
- wiadomość WhatsApp,
- e-mail od „banku”,
- powiadomienie o rzekomej płatności,
- informacja o blokadzie konta,
- wiadomość o niedopłacie,
- fałszywa faktura.
Wiadomość wywołująca presję czasu powinna szczególnie zwrócić Twoją uwagę.
„Masz 10 minut na potwierdzenie”.
„Twoje konto zostanie usunięte”.
„Przesyłka zostanie zwrócona”.
„Potwierdź płatność natychmiast”.
To właśnie emocje i pośpiech mają sprawić, że użytkownik przestanie dokładnie analizować sytuację.
8. Nie instaluj programów z przypadkowych stron
Jeżeli szukasz programu, sterownika lub narzędzia, korzystaj przede wszystkim z oficjalnej strony producenta albo zaufanego źródła.
Unikaj instalatorów pobieranych z przypadkowych stron, szczególnie jeżeli podczas instalacji pojawiają się dodatkowe programy, rozszerzenia przeglądarki lub niezrozumiałe komunikaty.
Microsoft zaleca pobieranie aplikacji z zaufanych źródeł i zwracanie uwagi na to, jakie dodatkowe elementy instalujemy razem z programem.
9. Regularnie twórz kopie zapasowe ważnych danych
Nawet najlepiej zabezpieczony komputer może ulec awarii.
Awaria dysku, przypadkowe usunięcie plików, uszkodzenie systemu czy złośliwe oprogramowanie mogą doprowadzić do utraty ważnych dokumentów i zdjęć.
Dlatego warto posiadać kopię najważniejszych danych poza głównym dyskiem komputera.
Szczególnie ważne są:
- dokumenty,
- zdjęcia,
- dane firmowe,
- projekty,
- faktury,
- dokumentacja,
- pliki, których nie można łatwo odtworzyć.
Kopia zapasowa to jedna z tych rzeczy, o których często przypominamy sobie dopiero wtedy, gdy jest już za późno.
Co zrobić, jeśli kliknąłeś podejrzany link?
Przede wszystkim – nie panikuj.
Samo otwarcie podejrzanej strony nie musi oznaczać, że komputer został zainfekowany. Znacznie większym problemem jest sytuacja, w której na takiej stronie podasz swoje dane logowania, dane karty lub inne poufne informacje.
Jeżeli podałeś hasło:
- natychmiast zmień je na prawdziwej stronie danego serwisu,
- zmień je również wszędzie, gdzie było używane,
- wyloguj aktywne sesje,
- włącz uwierzytelnianie dwuskładnikowe,
- sprawdź aktywność konta.
Jeżeli przekazałeś dane karty lub bankowości, jak najszybciej skontaktuj się ze swoim bankiem.
Podejrzaną wiadomość lub stronę możesz również zgłosić do CERT Polska. Zespół prowadzi między innymi Listę Ostrzeżeń przed niebezpiecznymi stronami.
Bezpieczeństwo komputera zaczyna się od codziennych nawyków
Nie istnieje jeden program, który zagwarantuje pełne bezpieczeństwo komputera.
Najlepszą ochroną jest połączenie aktualnego systemu, odpowiednio zabezpieczonego urządzenia, unikalnych haseł, uwierzytelniania dwuskładnikowego, kopii zapasowych i przede wszystkim świadomego korzystania z internetu.
Warto również pamiętać, że bezpieczeństwo zaczyna się już na etapie wyboru i przygotowania komputera. Sprzęt powinien być sprawny, odpowiednio skonfigurowany i gotowy do bezpiecznej pracy.
W BARTIT każdy komputer poleasingowy przed sprzedażą przechodzi przygotowanie do dalszej pracy – sprzęt jest sprawdzany i serwisowany, aby nowy użytkownik otrzymał urządzenie gotowe do użytkowania.
Pamiętaj: w cyberbezpieczeństwie najważniejsze jest nie tylko to, jak dobry masz komputer, ale również to, jak korzystasz z niego każdego dnia.